Rabu, 30 Sep 2026
BERITA ISTANA
  • Berita Istana
  • TNI & POLRI
  • Budaya
  • Daerah
  • Pendidikan
  • Sport
  • E-Catalogue
  • PT. BERITA ISTANA NEGARA
    • Redaksi
    • Tentang Kami
    • Pedoman
    • Kontak kami
    • Karir
My News
  • BERITA ISTANA SRAGEN
  • BERITA ISTANA JAKARTA
  • BERITA ISTANA JATENG
  • PPWI JATENG
  • BERITA ISTANA PASURUAN
  • BERITA ISTANA JATIM
  • BERITA ISTANA KALBAR
  • BERITA ISTANA RIAU
  • BERITA ISTANA GROBOGAN
  • PPWI PUSAT
BERITA ISTANABERITA ISTANA
Font ResizerAa
  • Berita Istana
  • Budaya
  • Daerah
  • Pendidikan
  • Sport
  • TNI & POLRI
Search
  • Tentang Kami
  • Redaksi
  • Pedoman
  • Kontak kami
  • Karir
Follow US
Berita Istana

ITSEC Asia (IDX: CYBR) Ungkap Pola Ransomware yang Berkembang Sebelum Enkripsi Dimulai

Berita Istana
Last updated: Rabu, 30 September 2026 13:21 1:21:36 pm
By Berita Istana
Share
5 Min Read
SHARE

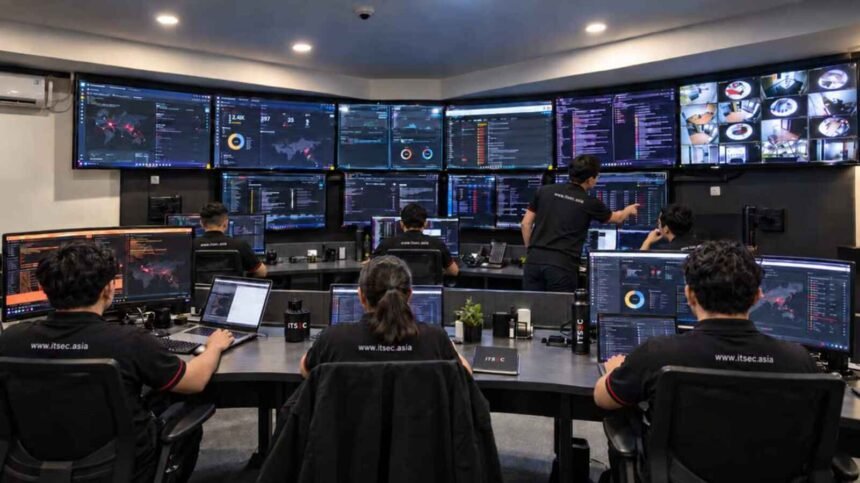
PT ITSEC Asia Tbk (ITSEC Asia) (IDX: CYBR), perusahaan keamanan siber dan AI di Indonesia dan kawasan Asia Pasifik, merilis whitepaper terbaru bertajuk From Sample to Signal: Uncovering the GodDamn Ransomware Operation. Riset ini menunjukkan bahwa ancaman ransomware perlu dipahami sebagai rangkaian aktivitas yang dapat berkembang jauh sebelum korban melihat tanda paling jelas berupa file yang terenkripsi.

Analisis Tim Threat Intelligence ITSEC Asia terhadap GodDamn Ransomware menemukan sejumlah perilaku yang dapat menjadi sinyal serangan, mulai dari eksekusi mencurigakan, perubahan Registry dan service, ARP scanning, SMB probing, modifikasi file dalam jumlah besar hingga pembuatan ransom note. Sampel yang dianalisis juga menunjukkan kemampuan pemrosesan dan enkripsi pada lingkungan Windows dan Linux.

Dalam salah satu insiden yang dikaji, aktivitas sebelum ransomware dijalankan mencakup penggunaan remote access, pengumpulan kredensial, network discovery serta lateral movement. Sedikitnya sepuluh host telah terdampak sebelum tahap ransomware deployment berlangsung.

Patrick Dannacher, President Director ITSEC Asia, mengatakan bahwa organisasi perlu melihat ransomware sebagai proses intrusi, bukan sekadar malware yang mengenkripsi file.

“Ransomware sering kali baru terlihat ketika file sudah terenkripsi dan operasional mulai terganggu. Padahal sebelum itu, penyerang bisa saja sudah memperoleh akses, mengumpulkan kredensial dan bergerak di dalam jaringan. Karena itu, kemampuan mendeteksi aktivitas yang tidak wajar sejak tahap awal menjadi sangat krusial,” ujar Patrick.

Riset ini juga mencatat laporan penggunaan PoisonX, malicious kernel driver yang digunakan untuk mengganggu proses produk keamanan sebelum enkripsi. ITSEC Asia mengklasifikasikan temuan tersebut sebagai Reported karena berasal dari investigasi eksternal dan tidak direkayasa balik secara independen dalam penelitian ini.

Sebagai bagian dari metodologinya, ITSEC Asia membedakan setiap temuan menjadi Observed, Reported dan Assessed. Pendekatan ini digunakan agar satu sampel, satu insiden atau satu laporan eksternal tidak langsung digeneralisasi sebagai pola seluruh operasi ransomware.

Berdasarkan penelitian tersebut, ITSEC Asia merekomendasikan organisasi untuk memperkuat behavioral detection, endpoint dan network visibility serta perlindungan terhadap backup dan recovery infrastructure. Tim keamanan juga perlu memonitor aktivitas seperti remote access yang tidak biasa, SMB probing, lateral movement, perubahan file dalam volume tinggi dan upaya mengganggu endpoint protection.

“Semakin cepat organisasi dapat menghubungkan sinyal dari identitas, endpoint dan jaringan, semakin besar kesempatan untuk menghentikan serangan sebelum mencapai sistem yang lebih kritis. Fokus pertahanan perlu bergeser dari sekadar mencari indikator malware menjadi memahami perilaku yang muncul sepanjang rangkaian serangan,” tutup Patrick.

Whitepaper From Sample to Signal: Uncovering the GodDamn Ransomware Operation disusun berdasarkan bukti teknis dan informasi yang tersedia dalam periode penelitian hingga 10 Agustus 2026.
Tentang ITSEC Asia

PT ITSEC Asia Tbk (kode saham: CYBR) merupakan perusahaan keamanan siber dan AI terdepan di Indonesia yang menghadirkan perlindungan data end-to-end bagi perusahaan dan individu di tengah lanskap ancaman yang terus berkembang. Dengan keahlian mendalam di bidang operasi keamanan siber, intelijen ancaman, dan pertahanan berbasis AI, ITSEC membantu organisasi tetap tangguh, patuh, dan terlindungi dari berbagai risiko siber. PT ITSEC Asia Tbk tercatat di Bursa Efek Indonesia dan didukung oleh lebih dari 300 ahli yang tersebar di Indonesia, Singapura, Australia, dan Mauritius. ITSEC menyediakan solusi keamanan siber menyeluruh, mulai dari layanan konsultasi strategis, integrasi solusi teknologi, hingga Security Operation Center (SOC) dan Managed Security Services (MSS). ITSEC Asia telah terverifikasi oleh BSSN serta memiliki sertifikasi internasional bergengsi seperti ISO 27001, ISO 9001, dan ISO 14001, serta merupakan anggota resmi CREST. Portofolio keahliannya diperkuat oleh para profesional bersertifikasi global, termasuk OSCP, OSCE, OSEP, OSWE, CRT, CPSA, CRTP, CISSP, CISA, CISM, CSXF, CSXP, CEH, GPEN, GSEC, GCIA, GCIH, dan GDPR. Salah satu inovasi unggulan ITSEC adalah IntelliBroń, platform yang dikembangkan secara lokal untuk mengidentifikasi, menganalisis, dan merespons insiden siber secara real-time. IntelliBroń mencerminkan komitmen ITSEC Asia dalam mempercepat transformasi digital yang aman dan adaptif di tengah dinamika ancaman siber.
Press release ini juga sudah tayang di VRITIMES
Share This Article
Facebook Pinterest Whatsapp Whatsapp Telegram Email Copy Link Print
What do you think?
Love0
Sad0
Happy0
Sleepy0
Angry0
Dead0
Wink0
Cry0
Previous Article Renjana Perca, Langkah Baru PURANA dalam Kemewahan Sirkular
Tidak ada komentar

Tinggalkan Balasan Batalkan balasan

Alamat email Anda tidak akan dipublikasikan. Ruas yang wajib ditandai *

Terbaru
Renjana Perca, Langkah Baru PURANA dalam Kemewahan Sirkular
Berita Istana
Kunjungan Kerja Tim Laksana di Sengrong Boyolali, Bahas Inovasi, Kualitas dan Pengembangan Industri Bus
Berita Istana PT. BERITA ISTANA NEGARA
Ketua SMSI Jawa Tengah Apresiasi Kekompakan SMSI Solo Raya
Berita Istana Daerah
KAI Logistik Kenalkan Peran dalam Halal Supply Chain pada The 5th Summit of Halal 20
Featured
Populer
Polemik Tambang Ilegal dan Sengketa Hak Waris di Cepogo Boyolali, Diduga Libatkan Oknum DPRD Fraksi Golkar
Berita Istana PT. BERITA ISTANA NEGARA
OTT Polres Grobogan: Dua Oknum Mengaku Wartawan Peras Perangkat Desa, Satu Ditangkap
Berita Istana Budaya
Anak SD di Sine Sragen Menjadi Korban Pemerkosaan, Polres Belum Ambil Tindakan
Berita Istana TNI & POLRI
Warga Desa Sigit Tangen Dihebohkan Harga Pupuk Subsidi Rp160 Ribu, Kadus dan Kades Terlibat Diduga Persulit Penyaluran
Berita Istana
BERITA ISTANA

Dikelola oleh:

BIRO PERS, MEDIA, DAN INFORMASI SEKRETARIAT BERITA ISTANA
Rejosari RT 003/00, Gilirejo Baru, Miri, Sragen, Jawa Tengah, Indonesia Kode Pos 57276

Email: ptberitaistananegara@gmail.com redaksiistananegara@gmail.com
Telepon: +62 852-5751-5757

Youtube X-twitter Whatsapp Tiktok Tiktok Tiktok

About Company

  • Tentang Kami
  • Redaksi
  • Kontak kami
  • Pedoman
  • Karir
©2018 Biro Pers, Media, dan Informasi Sekretariat Berita Istana. Design by ADJDEV
Welcome
Username or Email Address
Password

Lost your password?